WordPress 7.1.4: bản vá 18 lỗ hổng bảo mật, cập nhật ngay
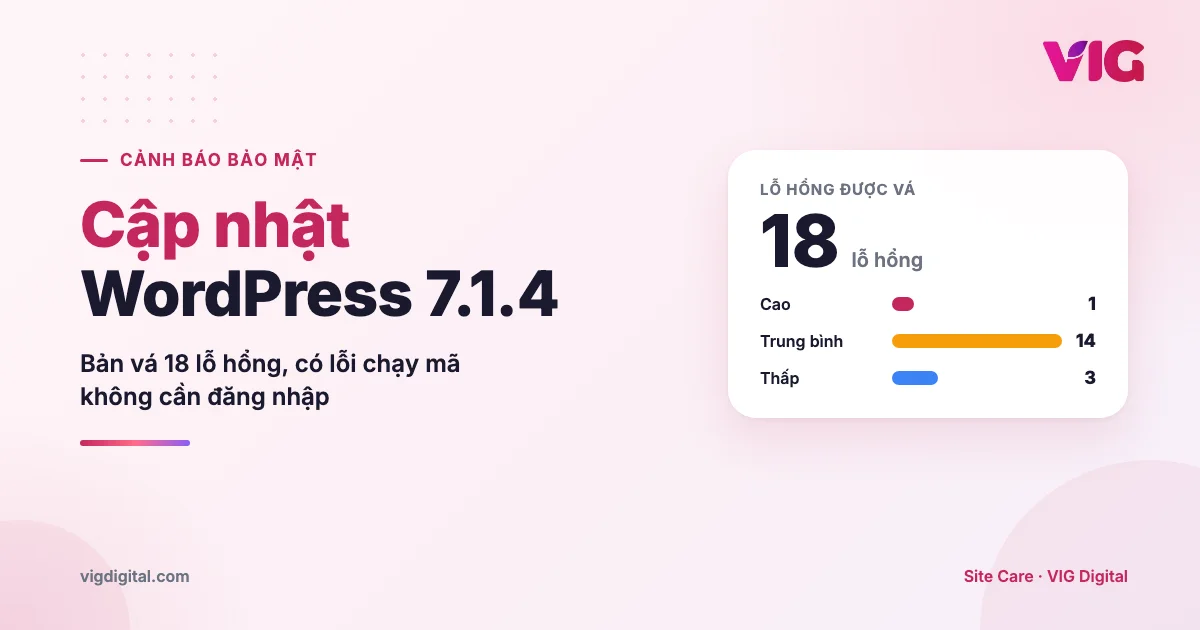
Cuối tháng 10/2026, WordPress phát hành bản bảo mật 7.1.4 cùng các bản vá cho những nhánh cũ. Đợt cập nhật này xử lý 18 lỗ hổng trong mã nguồn WordPress. Lỗ hổng nghiêm trọng nhất cho phép kẻ xấu chạy mã trên máy chủ mà không cần đăng nhập.
Mọi website WordPress từ phiên bản 4.7 đến 7.1.3 đều bị ảnh hưởng. Nếu website của bạn chưa tự cập nhật, hãy xử lý ngay trong hôm nay.
Bản vá này xử lý những gì?
| Mức độ | Số lượng | Rủi ro chính |
|---|---|---|
| Cao | 1 | Chạy mã trên máy chủ, không cần đăng nhập. Kẻ xấu có thể chiếm toàn bộ website |
| Trung bình | 14 | Chèn mã script độc hại qua tài khoản cộng tác viên, tác giả; lộ thông tin cấu hình |
| Thấp | 3 | Từ chối dịch vụ, clickjacking, đọc và sửa ghi chú trái phép |
Phần lớn lỗ hổng mức Trung bình cần một tài khoản đã đăng nhập, ví dụ cộng tác viên viết bài. Vì vậy, website có nhiều người cùng quản trị nội dung (nhân viên, đơn vị làm content bên ngoài) càng nên cập nhật sớm.
Lỗ hổng mức Cao thì không cần đăng nhập, nên bất kỳ website nào chưa cập nhật cũng có thể trở thành mục tiêu. Sau mỗi bản vá bảo mật được công bố, các công cụ dò quét tự động thường bắt đầu tìm website chưa cập nhật chỉ trong vài ngày.
Website của bạn cần lên phiên bản nào?
WordPress phát hành bản vá cho cả những nhánh cũ. Bạn không bắt buộc phải nâng lên 7.1.4, chỉ cần lên bản vá mới nhất của nhánh đang dùng:
| Đang dùng | Cập nhật lên |
|---|---|
| 7.1.x | 7.1.4 |
| 7.0.x | 7.0.8 |
| 6.9.x | 6.9.11 |
| 6.8.x | 6.8.12 |
| 6.7.x | 6.7.11 |
| 6.6.x | 6.6.11 |
| 6.5.x | 6.5.14 |
| 6.4.x | 6.4.14 |
| Từ 4.7 đến 6.3 | Bản vá mới nhất của nhánh tương ứng (ví dụ 6.3.14, 6.2.15, 5.9.20) |
Xem phiên bản hiện tại: đăng nhập trang quản trị, vào Bảng tin → Cập nhật. Số phiên bản cũng hiện ở góc dưới bên phải mọi trang quản trị.
Website đang chạy nhánh 6.x trở về trước nên lên kế hoạch nâng cấp lên nhánh 7.x. Các nhánh cũ chỉ được vá những lỗi nghiêm trọng, và nhiều plugin mới không còn hỗ trợ phiên bản cũ.
Cập nhật an toàn trong 5 bước
- Sao lưu trước. Sao lưu cả mã nguồn lẫn cơ sở dữ liệu, và lưu bản sao bên ngoài máy chủ website.
- Chọn giờ ít khách. Cập nhật vào buổi tối hoặc sáng sớm để nếu có sự cố, ít người bị ảnh hưởng.
- Cập nhật WordPress trước, plugin sau. Vào Bảng tin → Cập nhật, bấm cập nhật WordPress. Bản vá bảo mật trong cùng nhánh hiếm khi gây lỗi giao diện.
- Kiểm tra lại sau khi cập nhật: trang chủ, trang sản phẩm hoặc dịch vụ, form liên hệ (gửi thử một form), giỏ hàng nếu có.
- Bật tự động cập nhật bản bảo mật. WordPress mặc định tự cập nhật các bản vá nhỏ như 7.1.3 → 7.1.4. Nếu website của bạn không tự cập nhật, có thể tính năng này đã bị tắt bởi plugin, giao diện hoặc cấu hình hosting. Hãy kiểm tra lại.
Nếu website dùng giao diện hoặc plugin được chỉnh sửa riêng, nên cập nhật trên bản sao (staging) trước, kiểm tra ổn rồi mới cập nhật website thật.
Đã cập nhật rồi, còn cần làm gì?
Cập nhật WordPress chỉ là một phần. Phần lớn website bị tấn công qua plugin và giao diện chưa cập nhật. Riêng tuần cuối tháng 10/2026 đã có hơn 200 lỗ hổng mới được công bố trên plugin và giao diện WordPress, trong đó có những plugin phổ biến như Rank Math SEO, Gravity Forms và Kirki.
Sau khi cập nhật WordPress, hãy dành thêm 5 phút:
- Cập nhật các plugin và giao diện đang chờ cập nhật
- Xoá plugin, giao diện không còn sử dụng (kể cả đang tắt)
- Rà soát tài khoản quản trị, xoá tài khoản của nhân viên đã nghỉ hoặc đơn vị đã ngừng hợp tác
Site Care theo dõi website WordPress của bạn mỗi ngày: kiểm tra hoạt động mỗi 5 phút, quét lỗ hổng plugin mỗi ngày, cảnh báo ngay khi plugin dính lỗ hổng mới và gửi báo cáo mỗi thứ Hai.
Nguồn dữ liệu lỗ hổng: Wordfence Intelligence, Copyright © Defiant Inc. Danh sách đầy đủ và cập nhật hằng ngày: sitecare.vigdigital.com/bao-mat. Bài viết chỉ tóm tắt thông tin đã được công bố, không nêu cách khai thác. Luôn sao lưu trước khi cập nhật.